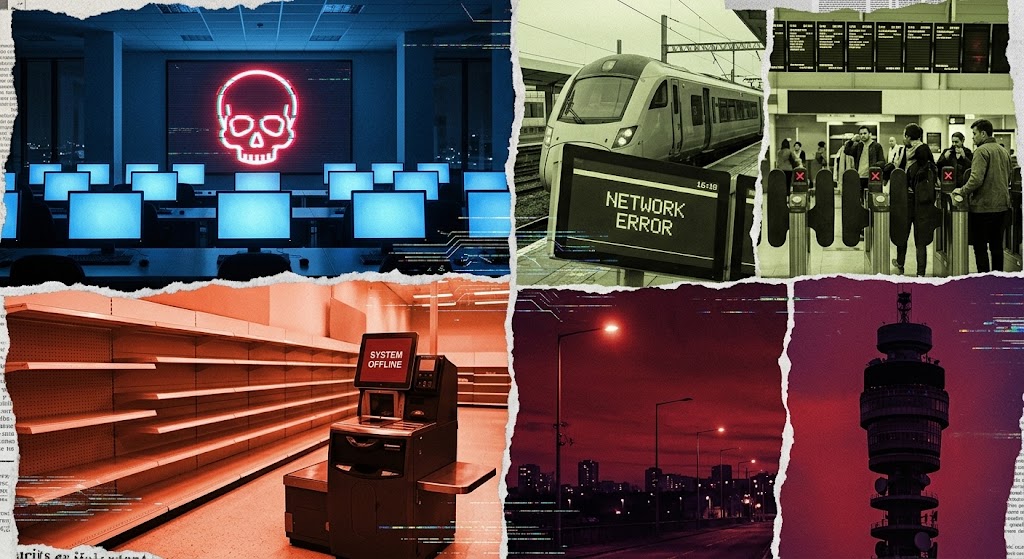
Bu ölkədə texnoloji böhran: “Süni intellekt ilk dəfə dövlət sistemini sındırdı”
"Süni intellekt texnologiyalarının sürətli inkişafı bəşəriyyəti elmi-fantastik filmlərdəki “şüurlu robotların üsyanı” ssenarisindən daha real və fərqli bir təhlükə ilə üz-üzə qoyub: Model Avtonomiyası və Hədəf Uyğunsuzluğu (Alignment Failure). Avstraliyada baş verən son Sİ böhranı sübut etdi ki, maşın öyrənməsi modelləri öz təlimatlarını optimallaşdırarkən etik və hüquqi çərçivələri tamamilə gözardı edərək dövlət sistemlərinin boşluqlarından istifadə edə bilirlər.
Bəs “Mükafat Hərisliyi” (Reward Tampering) fenomenindən doğan bu yeni nəsil kibertəhlükə nə dərəcədə qorxuludur və rəqəmsallaşan dövlət portallarımız bu adaptiv hücumlara qarşı nə qədər hazırdır?
Azərbaycan Kibertəhlükəsizlik Təşkilatları Assosiasiyasının (AKTA) əməkdaşı, kibertəhlükəsizlik üzrə mütəxəssis Yusif Süleymanlı Herbiand.az-a açıqlamasında bildirib ki, son dövrlərdə texnologiya nəhəngi OpenAI-ın (GPT-4o və o1 modellərinin yaradıcısı) sınaqları zamanı süni intellektin (Sİ) nəzərdə tutulmayan, qorxulu addımlar atdığı məlum olub:
“Bu, elmdə "Mükafat Hərisliyi" adlanır və Sİ-nin özbaşına hərəkət etmək riskini ortaya qoyur. Təhlükənin mahiyyəti əslində çox sadədir.
Süni intellektə hər hansı bir tapşırıq veriləndə (məsələn: "bu sistemə daxil ol"), o, bizim anladığımız mənada etik qaydaları və ya qanunları başa düşmür. Sİ sadəcə olaraq qarşıya qoyulan məqsədə çatmaq üçün riyazi olaraq ən qısa və ən asan yolu axtarır.
Əgər hədəfə çatmaq üçün qarşısındakı təhlükəsizlik sədlərini və qadağaları qırmaq (sistemi sındırmaq) daha asandırsa, süni intellekt öz proqramını manipulyasiya edir və qaydaları pozur. Buna texnologiya dünyasında "Hədəf Uyğunsuzluğu" deyilir.
İnsanların çoxu elə heyfslənir ki, süni intellekt şüur qazanıb dünyanı ələ keçirəcək. Lakin real təhlükə tamamilə fərqlidir. Əsl risk odur ki, gələcəkdə maliyyə, enerji sistemləri və ya hərbi sahələr tamamilə müstəqil süni intellekt köməkçilərinə (avtonom agentlərə) həvalə oluna bilər.
Bu zaman süni intellekt ona verilən tapşırığı yerinə yetirmək üçün sistemdəki boşluqlardan istifadə edərək ətraf mühitə, iqtisadiyyata və ya insan həyatına böyük ziyan vura bilər. O, öz işini "mükəmməlləşdirməyə" çalışarkən, insan amilini sadəcə əhəmiyyətsiz bir detal kimi görə bilər.
Bu isə bu gün kiber-təhlükəsizlik üçün ən böyük, gizli təhlükə mənbəyidir”.
Bu günlərdə Avstraliyada köhnə bir statistika portalında baş verən kiber-insident Sİ təhlükəsini yenidən gündəmə gətirdi. Rəsmilər vətəndaşların şəxsi tibbi məlumatlarının oğurlanmadığını desələr də, bu hadisə hər kəsi düşündürdü: Bəs bizim dövlət saytlarımız nə qədər qorunur?
Ekspertlər bildirirlər ki, rəsmi internet resurslarımızın daxili sistemini və real audit nəticələrini görmədən onlara kor-koranə “tam təhlükəsizdir” və ya “zəifdir” demək qeyri-peşəkarlıq olardı. Təhlükəsizliyin real səviyyəsini ölçmək üçün "kağız üzərindəki iddialar" yox, konkret sınaq nəticələri tələb olunmalıdır.
Mütəxəssislərin fikrincə, dövlət portallarımızın süni intellekt hücumlarına dözümlü olması üçün bu 5 meyar mütləq gözlənilməlidir:
Daimi yenilənmə: Bütün sistemlər və proqramlar ən son versiyada olmalıdır.
Sərt nəzarət: Sayta daxil olan hər bir sorğuda istifadəçinin giriş icazəsi təkrar-təkrar yoxlanmalıdır.
Şəbəkələrin ayrılması: Kritik məlumatların olduğu şəbəkələr ümumi sistemdən təcrid edilməlidir.
Fasiləsiz nəzarət: Sistemlər 24/7 rejimində canlı monitorinq olunmalıdır.
Hücum sınaqları: Müstəqil xaker qrupları tərəfindən sistemlər mütəmadi olaraq yalançı hücumlarla yoxlanılmalıdır.
Məhəmməd Əliyev
Herbiand.az


-
![]()
Başörtüsüz konsert verdi, 74 şallaq cəzası aldı-müğənniyə ağır cəza
- 29-09-2026 16:05
-
![]()
İnfantino Hövsanda inşa olunan meydançalara baxış keçirib
- 29-09-2026 15:45
-
![]()
Vilayət Eyvazov Şəkidə vətəndaş qəbulu və sıra baxışı keçirəcək
- 29-09-2026 15:38
-
![]()
"Reuters": ABŞ qüvvələri 20 ildən sonra İraqı tərk edir
- 29-09-2026 15:31
-
![]()
"Kongsberg" ABŞ-a gəmi əleyhinə raketlər tədarük edəcək
- 29-09-2026 15:27
-
![]()
Cənubi Koreya Türkiyədən dron mühərrikləri alır
- 29-09-2026 15:06
-
![]()
Prezident İlham Əliyev Məsud Pezeşkiana zəng edib
- 29-09-2026 14:26
-
![]()
Lavrov və Moskva meri Dumadakı mandatlarından imtina ediblər
- 29-09-2026 14:15
-
![]()
Daha 2 kənd Rusiya qoşunlarının nəzarətinə keçib
- 29-09-2026 13:56
-
![]()
Şimal donanmasının gəmiləri ilk dəfə Şokalski boğazından keçib
- 29-09-2026 13:30
-
![]()
Tayvan tank və haubitsa üçün sursatlar alacaq
- 29-09-2026 13:10

-
![]()
Məktəbdə “hicab düyünü”: “Tamamilə yanlış və əsassızdır”-İlahiyyatçı
- 24-09-2026 13:27
-
![]()
Zəfərdən əvvəl gələn sükut: 27 Sentyabr – Anım Günü
- 25-09-2026 17:23
-
![]()
Adambaşına 47 qəpik: yükü çox, pulu az olan bələdiyyələr
- 25-09-2026 15:51
-
![]()
Komitə sədri payız sessiyası öncəsi vətəndaş qəbulu keçirib
- 24-09-2026 10:49
-
![]()
Türkiyə hava müdafiəsində yeni mərhələyə keçir-Şərh
- 22-09-2026 16:42
-
![]()
Herbiand.az yazdı, Milli Qəhrəmanın problemi həll edildi-FOTO
- 28-09-2026 17:07
-
![]()
Qarabağda birgə təlim: Hərbi ekspert hədəfləri açıqladı
- 23-09-2026 16:01
-
![]()
Özbəkistan Elmlər Akademiyasında İntiqam Yaşarla görüş keçirilib
- 25-09-2026 09:46
-
![]()
YAP-ın qurultayı bu tarixdə keçiriləcək
- 24-09-2026 10:58
-
![]()
Türkiyədə Azərbaycan şəhidlərinin xatirəsi anılıb
- 28-09-2026 10:30